|

ISO/IEC 27001은 국제표준화기구(ISO) 및 국제전기기술위원회(IEC)에서
공동으로 제정한 글로벌 표준 정보보안경영시스템(Information Security
Management System, ISMS) 국제표준으로, 조직이 정보자산의
기밀성(Confidentiality), 무결성(Integrity), 가용성(Availability)을
달성, 유지, 개선하기 위해 프로세스 접근방식에 기반한 경영시스템입니다.
-
조직의 비즈니스 리스크 관리 관점에서 정보보안의 생명주기(수립, 구현,
운용, 모니터링, 검토, 유지, 개선)를 관리하는 포괄적인
경영시스템입니다.
-
조직이 보유한 정보자산의 3대 핵심 요소인 기밀성, 무결성, 가용성을
보장하기 위해 필요한 모든 보안 관리 활동을 구조화합니다.
-
조직의 업무 환경, 조직 구조, 물리적 위치(장소), 보유 자산, 기술적
요소를 종합적으로 분석하여 관리체계의 구현 경계를 결정합니다.
정보보안을 단순히 기술적 보안활동이 아닌 기업이 자사의 정보자산을
안전하게 보호하고 관리하기 위해 정보자산에 대한 위험을
식별·평가하여 적절한 보호대책을 수립·운영하고, 조직의
전반적인 경영 프로세스에 정보보안을 융합시켜 지속적인 위험 관리(Risk
Management)체계를 구축하는 것을 주목적으로 합니다.
-
비즈니스 환경의 변화:
디지털 전환(DX)과 클라우드 도입 가속화로 인해 조직의 정보자산이
급격히 증가하고, 보안 위협의 경계가 모호해졌습니다.
-
보안 위협의 고도화:
랜섬웨어, 공급망 공격, 고도화된 지능형 지속 위협(APT) 등 고도화된
사이버 범죄에 대응할 수 있는 고차원적 관리 체계가 필요해졌습니다.
-
컴플라이언스 및 신뢰성 요구:
글로벌 시장에서 비즈니스 파트너 및 고객들은 객관적으로 검증된 보안
수준을 요구하기 시작했으며, 각국의 개인정보보안 및 보안 법률이
강화됨에 따라 이를 준수하기 위한 글로벌 표준의 필요성이
대두되었습니다.
ISO 27001은 이러한 환경 변화에 대응하기 위해 조직의 정보보안 위험을
관리하는 국제표준으로 제정되었으며, 위험 기반(Risk-based Approach)의
관리체계를 통해 정보보안 활동을 지속적으로 개선하도록 요구합니다.
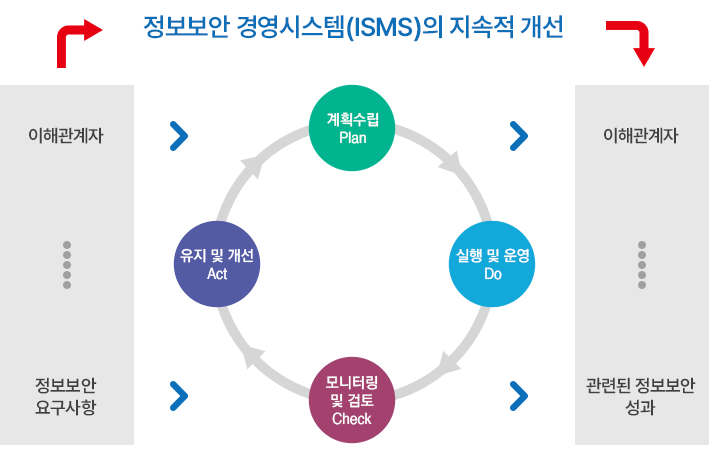
- 계획 : 정보보안을 개선하거나 위기관리를 위한 ISMS 방침, 목적,
프로세스, 절차 수립
- 실행 : ISMS 방침, 통제, 프로세스, 절차의 실행 및 운영
- 점검 : ISMS 방침, 목표, 실행에 대한 평가 및 측정
- 조치 : ISMS의 지속적 개선을 위한 내부심사, 경영검토 활동
ISO 27001은 크게 본문(요구사항 4~10장)과 통제 항목(Annex A)의 두 가지
축으로 구성되어 있습니다.
|
4 조직 상황
4.1 조직과 조직상황의 이해
4.2 이해관계자의 니즈와 기대 이해
4.3 정보보안경영시스템의 적용범위 결정
4.4 정보보안경영시스템
5 리더십
5.1 리더십과 의지표명
5.2 정보보안방침
5.3 조직의 역할, 책임 및 권한
6 기 획
6.1 리스크와 기회를 다루는 조치
6.2 정보보안 목표와 목표 달성 기획
7 지 원
7.1 자원
7.2 역량
7.3 인식
7.4 의사소통
7.5 문서화된 정보
8 운 용
8.1 운용 기획 및 관리
8.2 정보보안 리스크평가
8.3 정보보안 리스크처리
9 성과 평가
9.1 모니터링, 측정, 분석 및 평가
9.2 내부심사
9.3 경영검토
10 개 선
10.1 부적합 및 시정조치
10.2 지속적 개선
부속서 A : 통제 목적과 통제
A.5 정보보안 방침
A.6 정보보안 조직
A.7 인적자원 보안
A.8 자산 관리
A.9 접근통제
A.10 암호화
A.11 물리적 및 환경적 보안
A.12 운영 보안
A.13 통신 보안
A.14 시스템 도입, 개발, 유지보수
A.15 공급자 관계
A.16 정보보안 사고 관리
A.17 업무연속성 관리의 정보보안 측면
A.18 준거성
부속서 A(Annex A)는 총 93개의 정보보호 통제(Control)를 제시하고
있으며, 이는 다음 4개 영역으로 구성됩니다.
| 통제 분야 |
주요 내용 |
| 조직적 통제(Organizational Controls) |
정보보안 정책, 역할 및 책임, 공급망 보안, 사고관리 등
|
| 인적 통제(People Controls) |
교육훈련, 보안서약, 재직 및 퇴직 관리 등
|
| 물리적 통제(Physical Controls) |
출입통제, 시설보호, 장비보안 등 |
| 기술적 통제(Technological Controls) |
접근통제, 암호화, 로그관리, 백업, 네트워크 보안 등
|
|
ISO 27001 구축을 통해 조직은 정보보안 수준을 국제표준에 맞게
향상시키고, 정보자산에 대한 위험을 체계적으로 관리할 수 있습니다.
주요 기대효과는 다음과 같습니다.
- 정보자산의 기밀성·무결성·가용성 확보
- 정보유출 및 사이버 공격 등 정보보안 위험 예방
- 정보보안 관련 법규 및 규제 대응체계 강화
- 개인정보 및 중요 정보의 안전한 관리
- 정보보안 사고 대응 및 복구 역량 향상
- 내부통제 및 위험관리 체계 고도화
- 대국민 신뢰도 및 기관 이미지 제고
- ISO 9001, ISO 37301 등 타 경영시스템과의 통합 운영 기반 마련
- 지속적인 정보보안 문화 정착 및 조직 역량 강화
|